Phishing IA : Comment Reconnaître les Arnaques Écrites par l’IA en 2026
Le phishing IA désigne les tentatives d’hameçonnage rédigées, personnalisées ou mises en scène par une intelligence artificielle. Elles ne se reconnaissent plus aux fautes d’orthographe : il faut désormais juger le contexte de la demande, pas la qualité du message.
C’est le changement le plus profond de ces deux dernières années dans la fraude en ligne. Voici ce qui a réellement évolué, les formes que prennent ces attaques en 2026 et les réflexes qui continuent de fonctionner.
Phishing IA : ce que montrent les chiffres
En France, l’hameçonnage est redevenu la première menace tous publics confondus. Le rapport d’activité de Cybermalveillance.gouv.fr, publié en mars 2026, recense plus de 500 000 victimes accompagnées sur l’année 2025, soit une hausse d’environ 20 %. Le dispositif relie cette progression aux nombreuses fuites de données : nom, adresse, opérateur, mutuelle, autant d’informations qui rendent un faux message crédible.
Les éditeurs de sécurité mesurent la part de l’IA dans ces campagnes. Selon KnowBe4, 86 % des campagnes d’hameçonnage observées sur six mois en 2026 utilisaient l’IA d’une manière ou d’une autre. Microsoft, dans son Digital Defense Report, a mesuré un taux de clic de 54 % sur des courriels générés par IA, contre 12 % pour des courriels classiques.
Cisco Talos fait le même constat côté entreprises : au premier trimestre 2026, le phishing est redevenu la première porte d’entrée des attaquants, devant l’exploitation de failles.
Ce que l’IA change concrètement
L’IA n’a pas inventé de nouvelle arnaque. Elle a rendu les anciennes plus rapides, plus propres et beaucoup plus ciblées.
Des messages sans défaut
Un modèle de langage écrit un français correct, adapte le ton à un service client, à un notaire ou à un collègue, et produit des dizaines de variantes en quelques secondes. Le conseil historique « repérez les fautes » ne protège plus personne.
Une personnalisation à grande échelle
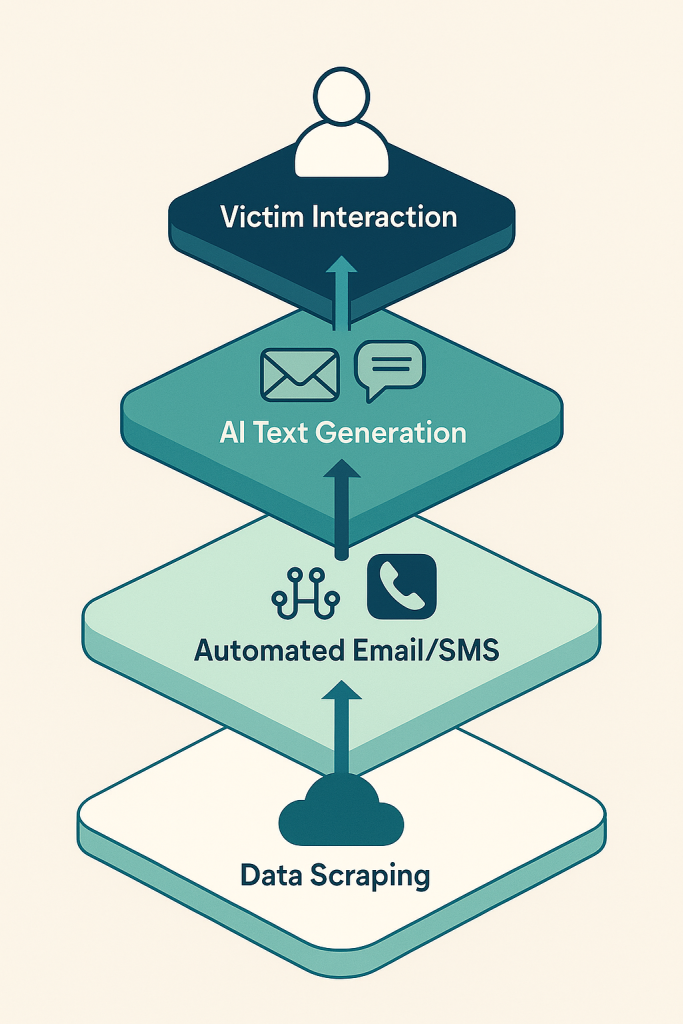
Ce qui demandait une heure de recherche par victime se fait désormais automatiquement. L’outil lit un profil LinkedIn, une fuite de données, un site d’entreprise, puis rédige un message qui cite votre poste, votre banque ou un projet en cours. C’est le « spear phishing » d’hier, devenu industriel.
Des conversations, plus seulement des courriels
Les attaquants utilisent des agents capables de répondre. Vous posez une question pour vérifier, l’escroc répond de façon cohérente, dans le bon registre, à toute heure. Le doute s’installe moins facilement face à quelqu’un qui « répond bien ».
La voix et la vidéo
Quelques secondes d’enregistrement suffisent pour imiter une voix. Les faux appels d’un dirigeant, d’un conseiller bancaire ou d’un proche en difficulté se multiplient. Nous y consacrons un dossier complet sur l’arnaque au deepfake audio.
Phishing classique et phishing IA : la différence
| Point | Phishing classique | Phishing IA |
|---|---|---|
| Rédaction | Fautes, tournures étranges | Français soigné, ton adapté |
| Ciblage | Message identique pour tous | Message adapté à chaque victime |
| Volume | Limité par le temps humain | Quasi illimité, variantes testées |
| Canaux | Courriel, SMS | Courriel, SMS, appel vocal, Teams, invitations d’agenda |
| Signe le plus fiable | Orthographe, logo flou | Demande inhabituelle, urgence, canal inattendu |
Les formes les plus courantes en 2026
Le faux conseiller bancaire
Un SMS signale une opération suspecte, puis un appel arrive. Le « conseiller » connaît vos nom, adresse et banque, souvent issus d’une fuite. Il vous demande de valider une opération dans l’application « pour la bloquer ». En réalité, vous autorisez un virement ou l’ajout d’une carte sur un autre téléphone.
L’invitation d’agenda ou de partage de document
KnowBe4 note une forte hausse des attaques par invitations de calendrier. Un événement apparaît dans votre agenda avec un lien vers un « document partagé ». Il ne passe pas par les filtres de messagerie habituels, et il a l’air interne.
La fausse page de connexion parfaite
Les kits d’hameçonnage reproduisent désormais l’interface de Microsoft 365, de Google ou des sites des impôts au pixel près. Certains interceptent même le code de double authentification en temps réel. Ils se connectent à votre place pendant que vous tapez.
Le faux colis et la fausse amende
Les classiques n’ont pas disparu. Les SMS de livraison, d’ANTAI ou de carte Vitale continuent de circuler, simplement mieux écrits et plus variés. Notre guide des e-mails frauduleux et pièges à éviter détaille les variantes les plus fréquentes.
Comment repérer un message suspect quand il est parfait
Puisque la forme ne trahit plus rien, il faut regarder ailleurs. Quatre questions suffisent dans la grande majorité des cas.
Est-ce que je m’attendais à ce message ? Une facture d’un fournisseur avec qui vous ne travaillez pas, une alerte sur un compte que vous n’utilisez plus, un colis que vous n’avez pas commandé : la surprise est le premier signal.
Me pousse-t-on à agir vite ? Compte bloqué sous 24 heures, amende majorée, virement urgent avant la fin de la journée. L’urgence sert à vous empêcher de réfléchir.
Me demande-t-on de changer de canal ? Passer d’un courriel à WhatsApp, d’un appel à un lien envoyé par SMS. Les escrocs aiment sortir des canaux que l’entreprise surveille.
Me demande-t-on quelque chose de sensible ? Un code reçu par SMS, une validation dans l’application bancaire, des identifiants, un changement de RIB. Aucune banque ni administration ne vous demandera de lui communiquer un code de sécurité.
Une seule réponse « oui » justifie de vérifier par vous-même, en passant par le site officiel ou le numéro inscrit sur votre carte, jamais par le lien ou le numéro fourni.
Pourquoi les fuites de données rendent l’IA si redoutable
Une IA ne devine rien. Elle assemble ce qu’on lui donne. Et depuis deux ans, on lui donne beaucoup.
Opérateurs télécoms, fédérations sportives, mutuelles, sites marchands, organismes publics : les fuites se sont enchaînées en France. Chacune ajoute une pièce au puzzle. Un nom ici, un numéro de téléphone là, un IBAN partiel, le nom d’une mutuelle, une date de naissance. Croisées entre elles, ces informations permettent de construire un message qui sonne juste.
Le résultat se voit dans les arnaques au faux conseiller. L’escroc vous appelle par votre nom, cite votre agence et les quatre derniers chiffres de votre compte. Il ne vous demande rien au départ. Il vous rassure. La demande arrive plus tard, quand la confiance est installée.
Partez donc d’un principe simple : connaître des informations sur vous ne prouve rien. Toutes ces données sont potentiellement entre les mains des fraudeurs.
Pour réduire ce qui pourra fuiter demain, passer à une messagerie plus respectueuse de la vie privée que Gmail est un bon point de départ.
En entreprise : sensibiliser sans culpabiliser
Les campagnes de faux phishing internes ont leurs limites. Piéger les salariés puis afficher un taux d’échec humilie plus qu’il ne forme. Les équipes qui progressent font autrement.
Elles rendent le signalement facile : un bouton dans la messagerie, une adresse dédiée, une réponse rapide et un remerciement. Un salarié qui signale un message douteux, même légitime, doit être félicité. Celui qui a cliqué doit pouvoir le dire sans crainte, car chaque minute compte pour couper un accès.
Elles s’appuient aussi sur des procédures plutôt que sur la vigilance seule. Double validation des virements, rappel systématique pour un changement de RIB, liste des personnes autorisées à demander un paiement. Avec l’IA, l’erreur humaine devient inévitable : la procédure, elle, ne se laisse pas convaincre.
Les protections qui tiennent face à l’IA
La double authentification, mais la bonne
Un code reçu par SMS bloque déjà une grande partie des attaques. Il ne suffit plus face aux kits qui relaient les codes en temps réel. Les méthodes résistantes au phishing, clés de sécurité physiques et passkeys, sont liées au vrai site et ne fonctionnent pas sur une copie. Si ce n’est pas encore fait, commencez par activer l’authentification à deux facteurs sur vos comptes principaux, puis passez aux passkeys là où elles sont proposées.
Un mot de passe différent par site
Un gestionnaire de mots de passe a un avantage méconnu : il ne remplit pas automatiquement les identifiants sur un faux site. Si le remplissage automatique ne se déclenche pas sur une page « Microsoft », c’est souvent que l’adresse n’est pas la bonne.
Une procédure de vérification en entreprise
Pour toute demande de virement ou de changement de coordonnées bancaires, imposez un rappel sur un numéro déjà connu, jamais celui du message. Cette règle simple déjoue la fraude au président, même quand la voix au téléphone est parfaitement imitée.
Un mot code en famille
Face aux faux appels d’un proche en détresse, convenez d’un mot ou d’une question que seuls les membres de la famille connaissent. C’est rustique, gratuit, et aucune IA ne peut le deviner.
Vous avez cliqué : que faire ?
Pas de panique, mais pas d’attente non plus. Changez immédiatement le mot de passe du compte concerné, depuis le site officiel, et partout où vous l’aviez réutilisé. Si vous avez communiqué des données bancaires, appelez votre banque pour faire opposition. Signalez le message : un SMS frauduleux se transfère gratuitement au 33700, un courriel suspect peut être signalé sur la plateforme Pharos.
Pour être orienté selon votre situation, le service public 17Cyber propose un diagnostic en ligne et met en relation avec des professionnels si nécessaire.